Estás aquí: Home / Extras / Ajustes / Ajustes básicos / Seguridad

Ajustes

Seguridad

Normas sobre contraseñas

La gestión de las políticas de contraseñas se realiza a través de la pestaña Seguridad en los ajustes básicos. Estas configuraciones regulan los requisitos para la creación y la validez de las contraseñas de los usuarios y sirven para proteger todo el sistema frente a accesos no autorizados.

  • Las contraseñas caducan: Si se configura en el valor “nunca“, las contraseñas asignadas a los usuarios mantendrán su validez de forma indefinida. Además, se pueden configurar distintos intervalos de tiempo en los que se debe renovar la contraseña.
  • Longitud mínima de las contraseñas: La longitud mínima de las contraseñas está configurada por defecto en el sistema en 6 caracteres y no puede ser inferior a este valor.
  • Las contraseñas deben contener mayúsculas y minúsculas: Si se ha activado la opción de uso obligatorio de mayúsculas y minúsculas, el sistema exigirá una combinación de mayúsculas y minúsculas cada vez que se cambie la contraseña.
  • Las contraseñas deben contener caracteres especiales: Para aumentar aún más la seguridad de sus contraseñas, se puede activar la obligación de utilizar caracteres especiales. Esto obliga a los usuarios a utilizar al menos un carácter especial en su contraseña. 

Autenticación de dos factores

La autenticación de dos factores (2FA) es una importante medida de seguridad que mejora significativamente la protección de tus cuentas de usuario. Añade una capa adicional de seguridad a la combinación convencional de nombre de cliente, nombre de usuario y contraseña.

  • permitir: Al seleccionar esta opción, permites que cada usuario active de forma independiente la autenticación de dos factores para su propia cuenta de usuario. Esto ofrece una solución flexible en la que cada usuario puede decidir por sí mismo si deseas utilizar la capa de seguridad adicional.
  • aplicar: La opción «Aplicar» se puede utilizar para activar 2FA para todos los usuarios. Configurando esta opción, todos los usuarios que no tengan un 2FA activo serán desconectados durante la noche y obligados a configurar el 2FA la próxima vez que se conecten. Si la opción está activa, el último método 2FA activo no puede ser eliminado.
    Ten en cuenta que los derechos administrativo «Administración usuario» debe estar activado para todos los usuarios para poder aplicar 2FA.
  • prevenir: Si seleccionas esta opción, la autenticación de dos factores se desactiva en todo el sistema. Esto significa que ningún usuario tiene la opción de configurar o utilizar 2FA para sus cuentas. Si esta opción se selecciona más tarde, se borrarán todos los 2FAs existentes.

Si la opción «Permitir que este dispositivo se recuerde durante 30 días» está activada, al solicitar el segundo factor se establece que el usuario no tendrá que volver a introducirlo durante los próximos 30 días cuando utilice su dispositivo actual (navegador). El segundo factor debe introducirse de nuevo una vez transcurridos los 30 días o si se utiliza otro dispositivo. Los 30 días también se restablecen para el usuario si se cambia el 2FA en la configuración de usuario o se cambia la contraseña.

Cierre de sesión automático

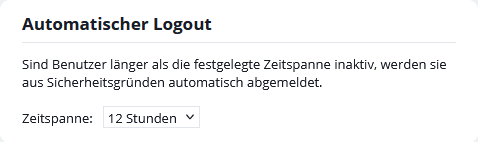
Si los usuarios permanecen inactivos durante más tiempo del establecido, se les cerrará la sesión automáticamente por motivos de seguridad.

Configura aquí el periodo de inactividad tras el cual se cerrará automáticamente la sesión de tus usuarios. Si no quieres que la sesión se cierre automáticamente, selecciona «Nunca».
Ten en cuenta que solo se cerrará la sesión de los usuarios. El registro de horas de trabajo y el seguimiento de tareas, si están activados, seguirán funcionando.